
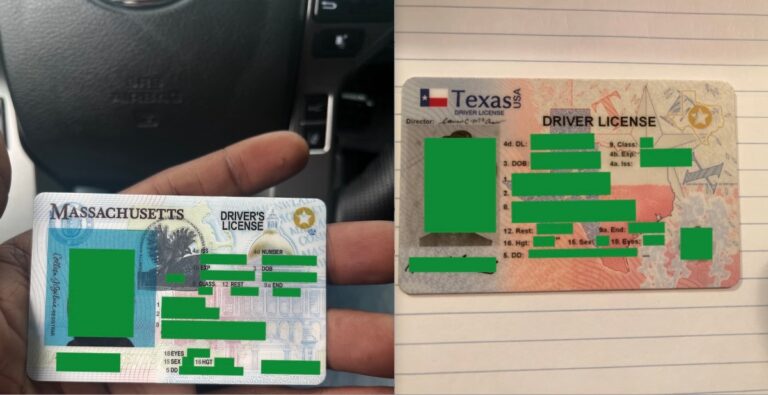
Em uma era cada vez mais digital, é comum encontrarmos informações pessoais sendo compartilhadas e divulgadas de forma inadvertida na internet. E foi exatamente isso que aconteceu com a TeaOnHer, uma plataforma de caronas compartilhadas, que acabou tendo dados de carteiras de motoristas de seus usuários expostos em menos de 10 minutos.
A descoberta foi feita pela equipe de segurança da empresa de tecnologia, Upguard, que realizou uma análise de segurança nos servidores da TeaOnHer. O resultado foi alarmante: mais de 100 mil imagens de carteiras de motoristas estavam expostas na internet, incluindo informações pessoais como nome completo, endereço, data de nascimento e número da carteira.
O fato é que, muitas vezes, não nos damos conta de quão vulneráveis estamos na internet. Acreditamos que nossos dados estão seguros em plataformas e aplicativos que utilizamos diariamente, mas a realidade é que, muitas vezes, essas empresas não estão preparadas para lidar com a segurança de nossas informações pessoais.
De acordo com o relatório divulgado pela Upguard, a TeaOnHer utilizava um servidor de armazenamento de dados chamado Amazon Web Services (AWS), que permite o armazenamento de dados na nuvem. Porém, a configuração desse servidor estava desatualizada e sem as medidas de segurança adequadas, o que facilitou o acesso às informações.
A empresa responsável pela TeaOnHer afirmou que a falha de segurança já foi corrigida e que todos os usuários foram notificados sobre o ocorrido. Porém, o fato de que esses dados pessoais ficaram expostos por um período de tempo ainda é preocupante.
Mas como isso pode acontecer? Como nossas informações podem ser encontradas em apenas 10 minutos? A resposta é simples: falta de investimento em segurança de dados por parte das empresas. Muitas vezes, as empresas não se preocupam com medidas de segurança até que ocorra um incidente como esse.
Segundo uma pesquisa realizada pela IBM, em 2020, o custo médio de uma violação de dados foi de US$ 3,86 milhões. Além disso, o estudo também apontou que o tempo médio para identificar e conter um ataque cibernético é de 280 dias. Ou seja, é um prejuízo financeiro e de reputação para as empresas, além de uma violação de privacidade para os usuários.
Por isso, é importante que as empresas invistam em medidas de segurança de dados, como criptografia e autenticação de dois fatores, por exemplo. Além disso, é necessário que haja uma cultura de segurança dentro das empresas, com treinamentos e conscientização dos funcionários sobre a importância de proteger os dados dos usuários.
E não é só as empresas que precisam se preocupar com a segurança de dados. Os usuários também devem estar atentos e adotar medidas de proteção de suas informações pessoais. Afinal, somos os principais responsáveis por nossas próprias informações.
Uma das medidas que os usuários podem adotar é o uso de senhas fortes e diferentes para cada plataforma que utilizam. Além disso, é importante verificar a política de privacidade das empresas antes de fornecer seus dados pessoais e, se possível, optar por empresas que tenham certificações de segurança, como a ISO 27001.
Outra forma de proteger seus dados é utilizar a autenticação de dois fatores, que adiciona uma camada extra de segurança ao exigir além da senha, um código enviado por SMS ou gerado por um aplicativo. Essa medida dificulta o acesso de hackers às suas informações, pois além de descobrir a senha, eles também precisam ter acesso ao seu celular.
Além disso, é importante estar atento aos links que você clica e aos dados que compartilha na internet. Phishing, por exemplo, é uma técnica utilizada por hackers para obter informações pessoais, onde eles enviam e-mails ou mensagens falsas, se passando por empresas legítimas, para obter dados dos usuários.
E não podemos esquecer também de ter um antivírus instalado em nossos dispositivos e mantê-los sempre atualizados. Isso ajuda a proteger seus dados de malwares e outras ameaças virtuais.
Outro ponto que precisa ser discutido é a regulamentação e fiscalização das empresas que lidam com dados pessoais. No caso da TeaOnHer, a empresa não estava em conformidade com a Lei Geral de Proteção de Dados (LGPD), que entrou em vigor no Brasil em 2020. Essa lei estabelece regras para coleta, armazenamento e uso de dados pessoais, além de definir as responsabilidades das empresas em relação à proteção das informações dos usuários.
Portanto, é fundamental que as empresas se adequem à LGPD e que os órgãos fiscalizadores atuem de forma rigorosa para garantir que os dados dos usuários sejam protegidos.
Em resumo, o caso da TeaOnHer é mais um exemplo de como precisamos estar atentos à segurança de nossos dados na internet. A falta de investimento em medidas de proteção pode resultar em prejuízos financeiros e violação de privacidade. Por isso, é importante que as empresas invistam em segurança de dados e que os usuários adotem medidas de proteção para garantir que suas informações pessoais não sejam expostas. E, acima de tudo, é necessário que haja uma mudança de cultura, onde a segurança de dados seja uma prioridade e não uma preocupação apenas após um incidente.
Referência:
Clique aqui
